 Bởi
(MobileWorld.vn) – Kaspersky vừa đưa ra cảnh báo về những hậu quả nặng nề do các cuộc tấn công an ninh mạng gây ra, làm rõ động cơ chính của kẻ xấu, đồng thời chỉ ra những bộ phận thường xuyên bị đưa vào tầm ngắm. Kết quả từ khảo sát toàn cầu mới nhất về các doanh nghiệp vừa và nhỏ (SMB), bao gồm các doanh nghiệp tại khu vực Châu Á – Thái Bình Dương (APAC) cho thấy nhu cầu cấp thiết về việc trang bị các giải pháp bảo mật nâng cao và được thiết kế chuyên biệt.
Trong bối cảnh các doanh nghiệp vừa và nhỏ ngày càng phải gánh chịu nhiều đợt tấn công từ tội phạm an ninh mạng, việc đánh giá đúng tác động thực sự về mặt vận hành lẫn tài chính sau mỗi sự cố bảo mật trở nên cấp thiết hơn bao giờ hết. Khảo sát toàn cầu mới nhất từ Kaspersky đã chỉ ra những lỗ hổng bảo mật trọng yếu tại các công ty có quy mô dưới 500 nhân sự, đồng thời khoanh vùng các khu vực rủi ro đáng báo động.
Theo khảo sát từ các chuyên gia công nghệ thông tin và an toàn thông tin tại các doanh nghiệp vừa và nhỏ trong APAC, có tới 87% nhân sự tham gia xác nhận doanh nghiệp từng hứng chịu sự cố an ninh mạng trong năm qua. Trong đó, những mối đe dọa bị coi là gây thiệt hại nặng nề nhất bao gồm: khai thác lỗ hổng phần mềm (10%), tấn công bằng mã độc trên diện rộng (7%) và xâm nhập qua đường truy cập từ xa (7%).
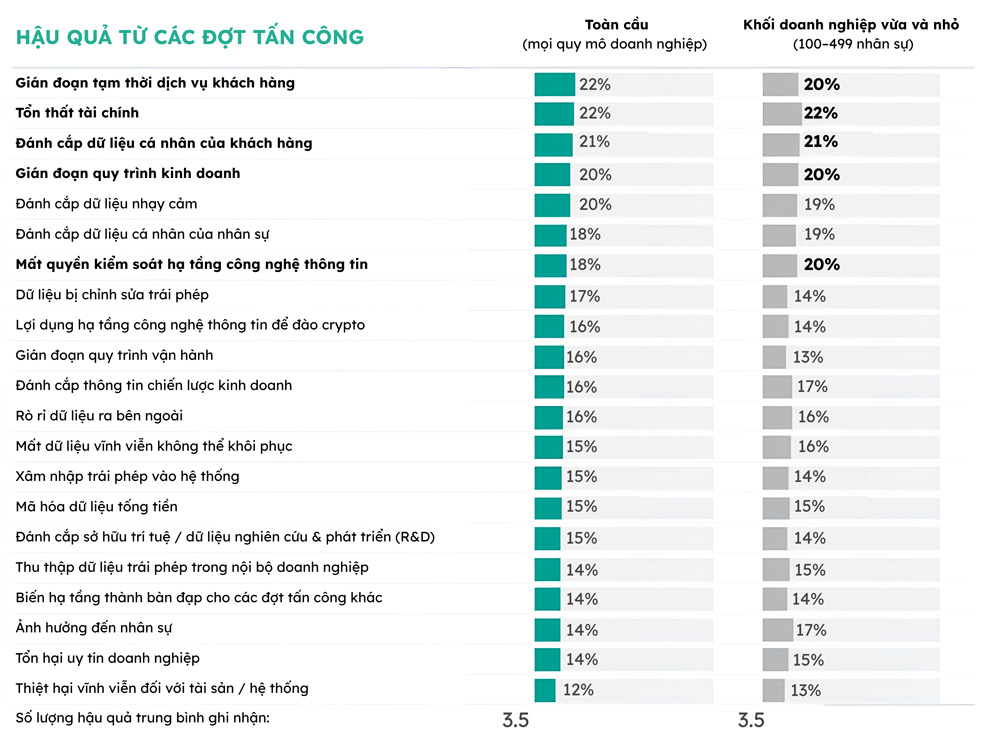
Hậu quả từ những sự cố này vượt xa các tổn thất đơn thuần về mặt tài chính. Cụ thể, đối với các doanh nghiệp vừa và nhỏ tại khu vực Châu Á – Thái Bình Dương từng gặp sự cố, đòn tấn công tàn khốc nhất đã dẫn đến việc dữ liệu cá nhân của khách hàng bị đánh cắp (25%), gián đoạn tạm thời các dịch vụ tương tác với khách hàng như trang web hay gian hàng trực tuyến (23%), cùng nguy cơ rò rỉ dữ liệu cá nhân của nhân viên (23%).
Khảo sát cũng báo động về những thiệt hại vĩnh viễn, không thể khắc phục. 21% doanh nghiệp chịu tổn thất về tài chính, tỷ lệ tương đương phải đối mặt với tình trạng mất dữ liệu vĩnh viễn không thể khôi phục, trong khi 13% chịu thiệt hại không thể khắc phục đối với tài sản doanh nghiệp. Những phát hiện này cho thấy các sự cố an ninh mạng có thể gây ra những rủi ro lâu dài đối với doanh nghiệp vừa và nhỏ.
Mục tiêu chính của kẻ tấn công
Kết quả khảo sát cho thấy kẻ xấu đang tập trung vào việc tuồn dữ liệu kinh doanh và thông tin cá nhân ra ngoài. Đánh cắp dữ liệu cá nhân của khách hàng là mục tiêu hàng đầu của kẻ tấn công tại APAC (34%), tiếp theo là các thông tin nội bộ nhạy cảm như dữ liệu tài chính, hồ sơ pháp lý (31%), dữ liệu cá nhân của nhân sự (27%). Bên cạnh đó, 23% người tham gia khảo sát xác định mục tiêu tấn công của tin tặc là vô hiệu hóa quyền truy cập của nhân viên và khách hàng vào các hệ thống trực tuyến. Xu hướng này phản ánh sự thay đổi chiến lược của tội phạm mạng: ưu tiên khai thác các dữ liệu giá trị cao nhằm trục lợi hoặc làm bàn đạp cho các đợt tấn công tiếp theo.
Dữ liệu của Kaspersky tại khu vực APAC chỉ ra rằng tội phạm mạng đang dồn lực tấn công vào chính đội ngũ công nghệ thông tin và an toàn thông tin, với 51% số đợt tấn công nghiêm trọng nhất nhắm vào phòng công nghệ thông tin và 52% nhắm vào bộ phận an toàn thông tin. Bộ phận Dịch vụ khách hàng và Kế toán – Tài chính là các nhóm tiếp theo bị đưa vào tầm ngắm, với tỷ lệ bị tấn công lần lượt là 22% và 20%.
Động thái ứng phó từ doanh nghiệp
Các sự cố xâm nhập gần đây buộc nhiều doanh nghiệp phải siết chặt quy trình bảo mật trên cả ba khía cạnh: quy trình, con người và công nghệ. Ưu tiên hàng đầu của các doanh nghiệp tại khu vực Châu Á – Thái Bình Dương là triển khai các giải pháp giám sát an toàn thông tin (24%), nâng cao cơ chế kiểm soát bảo mật điện toán đám mây (24%), và siết chặt các yêu cầu tuân thủ đối với bên thứ ba (24%). Tiếp đó là việc đầu tư đào tạo chuyên sâu nhằm nâng cao năng lực cho đội ngũ công nghệ thông tin (22%), cài đặt giải pháp bảo mật trên thiết bị của toàn bộ nhân viên (22%), điều chỉnh chính sách mật khẩu (22%), và áp dụng cơ chế xác thực đa yếu tố (22%).
Ông Adrian Hia, Giám đốc Điều hành khu vực Châu Á – Thái Bình Dương của Kaspersky, chia sẻ: “Nghiên cứu của chúng tôi phản ánh mức độ phức tạp, đa dạng của hiểm họa an ninh mạng mà doanh nghiệp tại khu vực APAC đang phải đối mặt, đồng thời nhấn mạnh tầm quan trọng của năng lực chống chịu vững vàng trên không gian mạng. Dù phương thức tấn công ở mỗi thị trường có sự khác biệt – từ khai thác lỗ hổng phần mềm, lừa đảo giả mạo đến phát tán mã độc diện rộng – thì ảnh hưởng từ sự cố đều lan rộng trên toàn bộ hoạt động vận hành. Chỉ một sự cố đơn lẻ cũng đủ làm rò rỉ thông tin mật, ngưng trệ hoạt động vận hành hằng ngày và suy giảm niềm tin từ khách hàng. Do đó, an toàn thông tin không phải nhiệm vụ riêng của phòng công nghệ thông tin. Việc xử lý rủi ro đòi hỏi sự kết hợp giữa công nghệ phù hợp, ý thức bảo mật cùng thói quen an toàn trên không gian mạng gắn liền với mọi hoạt động vận hành.”